
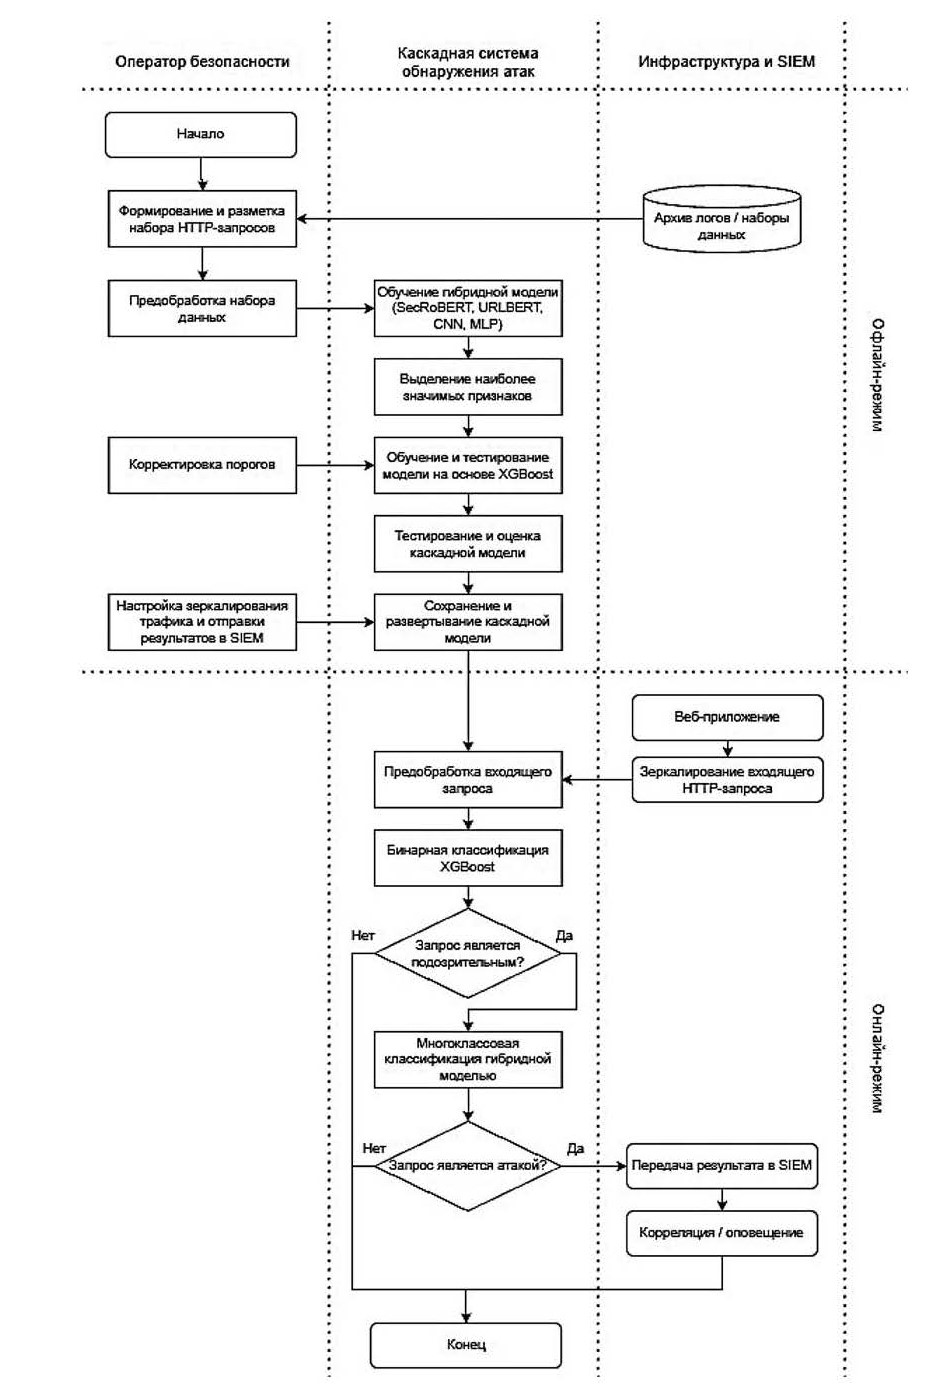
Актуальность исследования связана с ростом атак на веб-приложения и необходимостью сочетать высокое качество классификации с практической применимостью при интенсивном потоке HTTP-запросов. Разработана каскадная методика обнаружения атак, отличающаяся последовательным применением быстрого бинарного классификатора XGBoost для фильтрации легитимного трафика и гибридной модели SecRoBERT, URLBERT, CNN и MLP для многоклассовой классификации подозрительных запросов, обеспечивающая снижение вычислительной нагрузки и позволяющая уменьшить среднее время обработки одного запроса до примерно 0,51 мс при сохранении сопоставимого качества.
Результат соответствует Концепции научно-технологического развития Санкт-Петербурга на период до 2030 года.
Соболев П.С., Котенко И.В. Методика обнаружения атак на веб-приложения на основе комбинирования градиентного бустинга, трансформеров и нейронных сетей // Программная инженерия. 2026. Том 17, № 8. С. 415–425. https://doi.org/10.17587/prin.17.415-425