
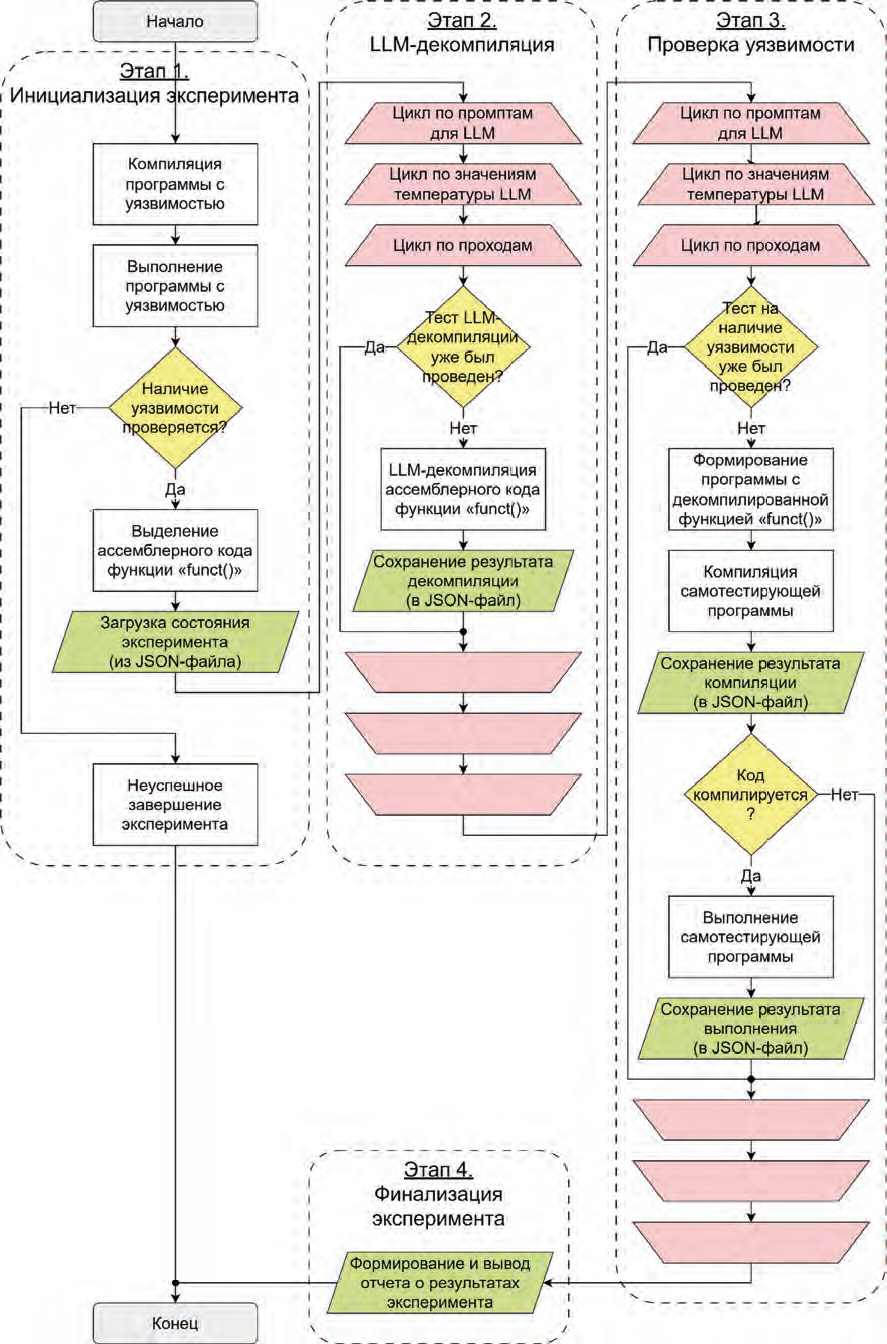
Актуальность исследования связана с потребностью проверять применимость больших языковых моделей для реверс-инжиниринга программ, содержащих уязвимости, и оценивать риск санации дефектов самой моделью. Разработан четырехэтапный метод тестирования LLM-декомпиляции, отличающийся многократной декомпиляцией с вариацией промптов и температур, проверкой компилируемости восстановленного кода и сохранения уязвимости типа переполнения буфера, обеспечивающий автоматизированную проверку наличия уязвимости и позволяющий оценить влияние параметров модели на сохранение дефекта в восстановленном коде.
Результат связан с реализацией Указа Президента Российской Федерации от 28.02.2024 г. № 145 «О Стратегии научно-технологического развития Российской Федерации», поскольку повышает безопасность программного обеспечения и поддерживает разработку методов кибербезопасности.
Израилов К.Е., Буйневич М.В. Проблемные вопросы применения больших языковых моделей для декомпиляции машинного кода с уязвимостями // Вопросы кибербезопасности. 2026. № 4. С. 54-63. https://doi.org/10.21681/2311-3456-2026-4-54-63