
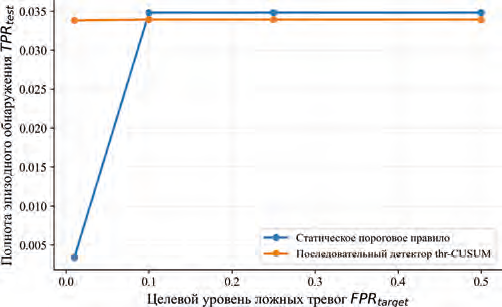
Актуальность исследования определяется потребностью обнаруживать кибератаки на периферийных узлах Интернета вещей при ограниченных вычислительных ресурсах и контролировать полноту обнаружения, ложные тревоги и задержку реакции. Разработана порогово-последовательная схема обнаружения, отличающаяся совместной настройкой статического порогового правила и последовательного детектора thr-CUSUM в единой оптимизационной постановке, обеспечивающая учет ограничений на долю ложных тревог и полноту обнаружения и позволяющая выбирать режим мониторинга в зависимости от требуемой оперативности и допустимого уровня ложных срабатываний.
Результат связан с реализацией Указа Президента Российской Федерации от 28.02.2024 г. № 145 «О Стратегии научно-технологического развития Российской Федерации», так как повышает защищенность критической информационной инфраструктуры.
Котенко И.В., Саенко И.Б., Липатников В.А., Андреев И.А. Порогово-последовательная схема обнаружения кибератак в распределенных IoT-системах // Вопросы кибербезопасности. 2026. № 4. С. 108-119. https://doi.org/10.21681/2311-3456-2026-4-108-119